


Slik gjenoppretter du tilgang med et glemt IAMMETER-administratorpassord
Hvis du har glemt administratorbrukernavnet eller passordet til IAMMETER-energimålerens lokale webgrensesnitt, trenger du ikke de gamle opplysningene for å gjenopprette tilgangen. IAMMETERs signerte gjenopprettingsprosess bekrefter enhetens tilhørighet, deaktiverer Admin Security og sletter de glemte lokale administratoropplysningene.
Denne veiledningen gjelder et glemt Admin Security-passord. Hvis du fortsatt kjenner de gjeldende opplysningene, endrer eller deaktiverer du dem fra enhetens Security-fane. For oppsett, beskyttet API-tilgang og tjenestekontroller, se brukerveiledningen for Local Admin Security.
På denne siden
- Hva gjenopprettingsprosessen gjør
- Før du begynner
- Trinn 1: Generer en engangspayload for gjenoppretting
- Trinn 2: Hent det signerte gjenopprettingssvaret
- Trinn 3: Send payload og signatur til enheten
- Feilsøking av passordgjenoppretting
- Hvorfor gjenoppretting krever en signert engangsutfordring
- Relatert IAMMETER-sikkerhetsdokumentasjon
Hva gjenopprettingsprosessen gjør
Gjenopprettingen bruker tre komponenter:
- IAMMETER-enheten genererer en enhetsspesifikk engangspayload for gjenoppretting.
- IAMMETER Contributor-tjenesten bekrefter at den innloggede kontoen har rett til å administrere enhetens SN, og signerer deretter nøyaktig denne payloaden.
- Enheten verifiserer Ed25519-signaturen, sletter de glemte opplysningene og deaktiverer Admin Security.
Gjenopprettingen sletter ikke energidata, Wi-Fi-innstillinger eller enhetens konfigurasjon. Etterpå kan du åpne det lokale webgrensesnittet og angi et nytt administratorbrukernavn og passord.
Før du begynner
Du trenger:
- tilgang til IAMMETER-enheten på samme lokale nettverk;
- enhetens lokale IP-adresse;
- en IAMMETER-konto med rett til å administrere enhetens SN;
- en nettleser på en datamaskin som når enhetens lokale webgrensesnitt.
curleller en annen HTTP-klient trengs bare hvis du velger manuell innsending.
Du kan kontrollere om den installerte fastvaren støtter signert gjenoppretting ved å åpne:
http://<device-ip>/api/admin/status
Se etter "recoverySupported":1 i svaret. Hvis gjenopprettingsendepunktet ikke er tilgjengelig, oppdater til kompatibel fastvare eller kontakt IAMMETER-støtte før du fortsetter.
Viktig: Utfordringen inneholder en engangsnonce. Hold enheten påslått, og ikke be om en ny utfordring før gjenopprettingens POST er fullført. En ny utfordring eller omstart gjør den forrige payloaden ugyldig.
Trinn 1: Generer en engangspayload for gjenoppretting
Åpne følgende URL i en nettleser, og erstatt <device-ip> med IAMMETER-enhetens lokale IP-adresse:
http://<device-ip>/api/admin/recovery_challenge
Eller be om utfordringen med curl:
curl "http://<device-ip>/api/admin/recovery_challenge"
Enheten returnerer et svar som ligner dette:
{
  "successful": 1,
  "alg": "ed25519",
  "payload": "reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE"
}
Kopier hele verdien for payload. Ikke endre tegn, skilletegn, store og små bokstaver, enhetens SN, MAC-adressen eller noncen.
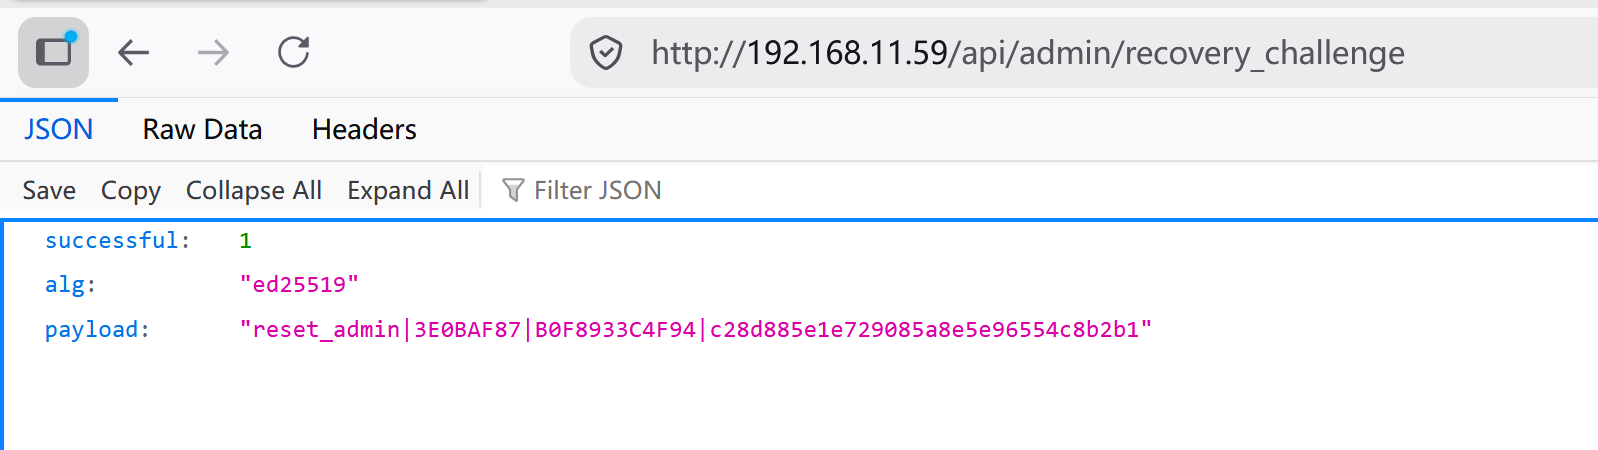
Ikke oppdater utfordringssiden eller kall
/api/admin/recovery_challengeigjen etter at du har kopiert payloaden. Hver forespørsel gjør den forrige utfordringen ugyldig umiddelbart.
Trinn 2: Hent det signerte gjenopprettingssvaret
Logg inn i IAMMETER Contributor-systemet og åpne:
Lim inn hele payloaden fra Trinn 1 og send den. Tjenesten kontrollerer om enhetens SN i payloaden er knyttet til kontoen din. Etter kontroll returnerer den en Ed25519-signatur for nøyaktig denne payloaden.
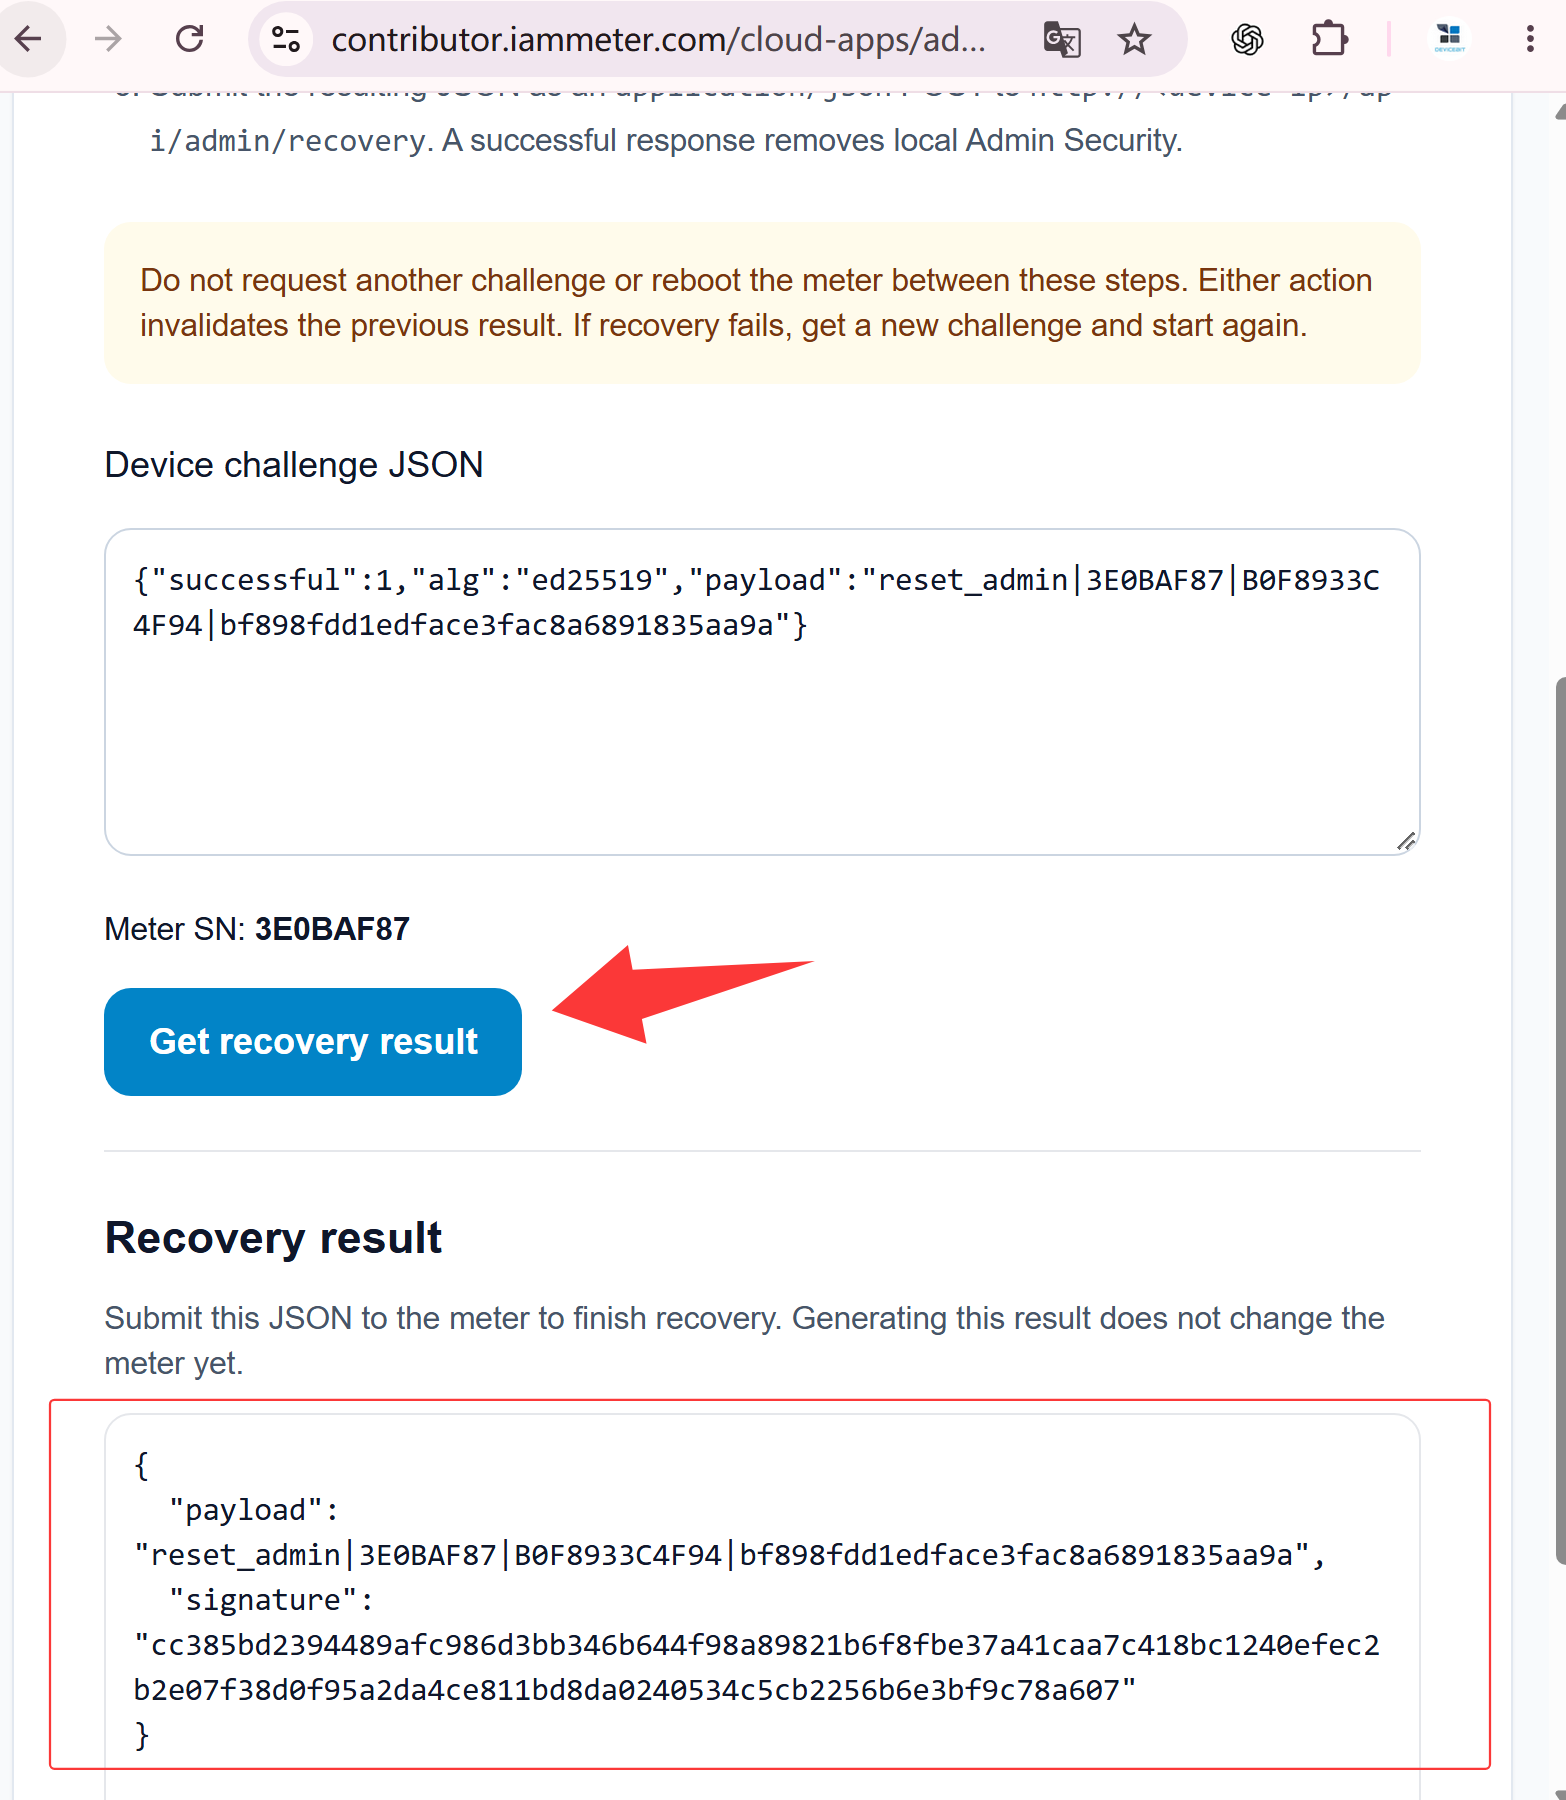
Signaturen gjelder bare den uendrede payloaden som enheten genererte i Trinn 1. Hvis du vil sende forespørselen manuelt med curl, kopier signaturen nøyaktig som returnert. Hvis samme nettleser når enheten via lokalnettet, kan du fullføre neste trinn direkte fra Contributor-siden.
Trinn 3: Send payload og signatur til enheten
Alternativ A: Fullfør gjenopprettingen direkte i nettleseren
Hvis datamaskinen med nettleseren er på samme nettverk som IAMMETER-enheten og kan åpne dens lokale webgrensesnitt, kan du sende det signerte resultatet direkte fra Contributor Admin Recovery-siden:
- Angi enhetens lokale IP-adresse i Step 3: Send to your device.
- Bruk gjenopprettingshandlingen på siden til å sende den signerte payloaden til enheten.
- Vent på Recovery completed. Det bekrefter at enheten har akseptert det signerte resultatet, slettet eksisterende lokalt administratorbrukernavn og passord og deaktivert Admin Security.
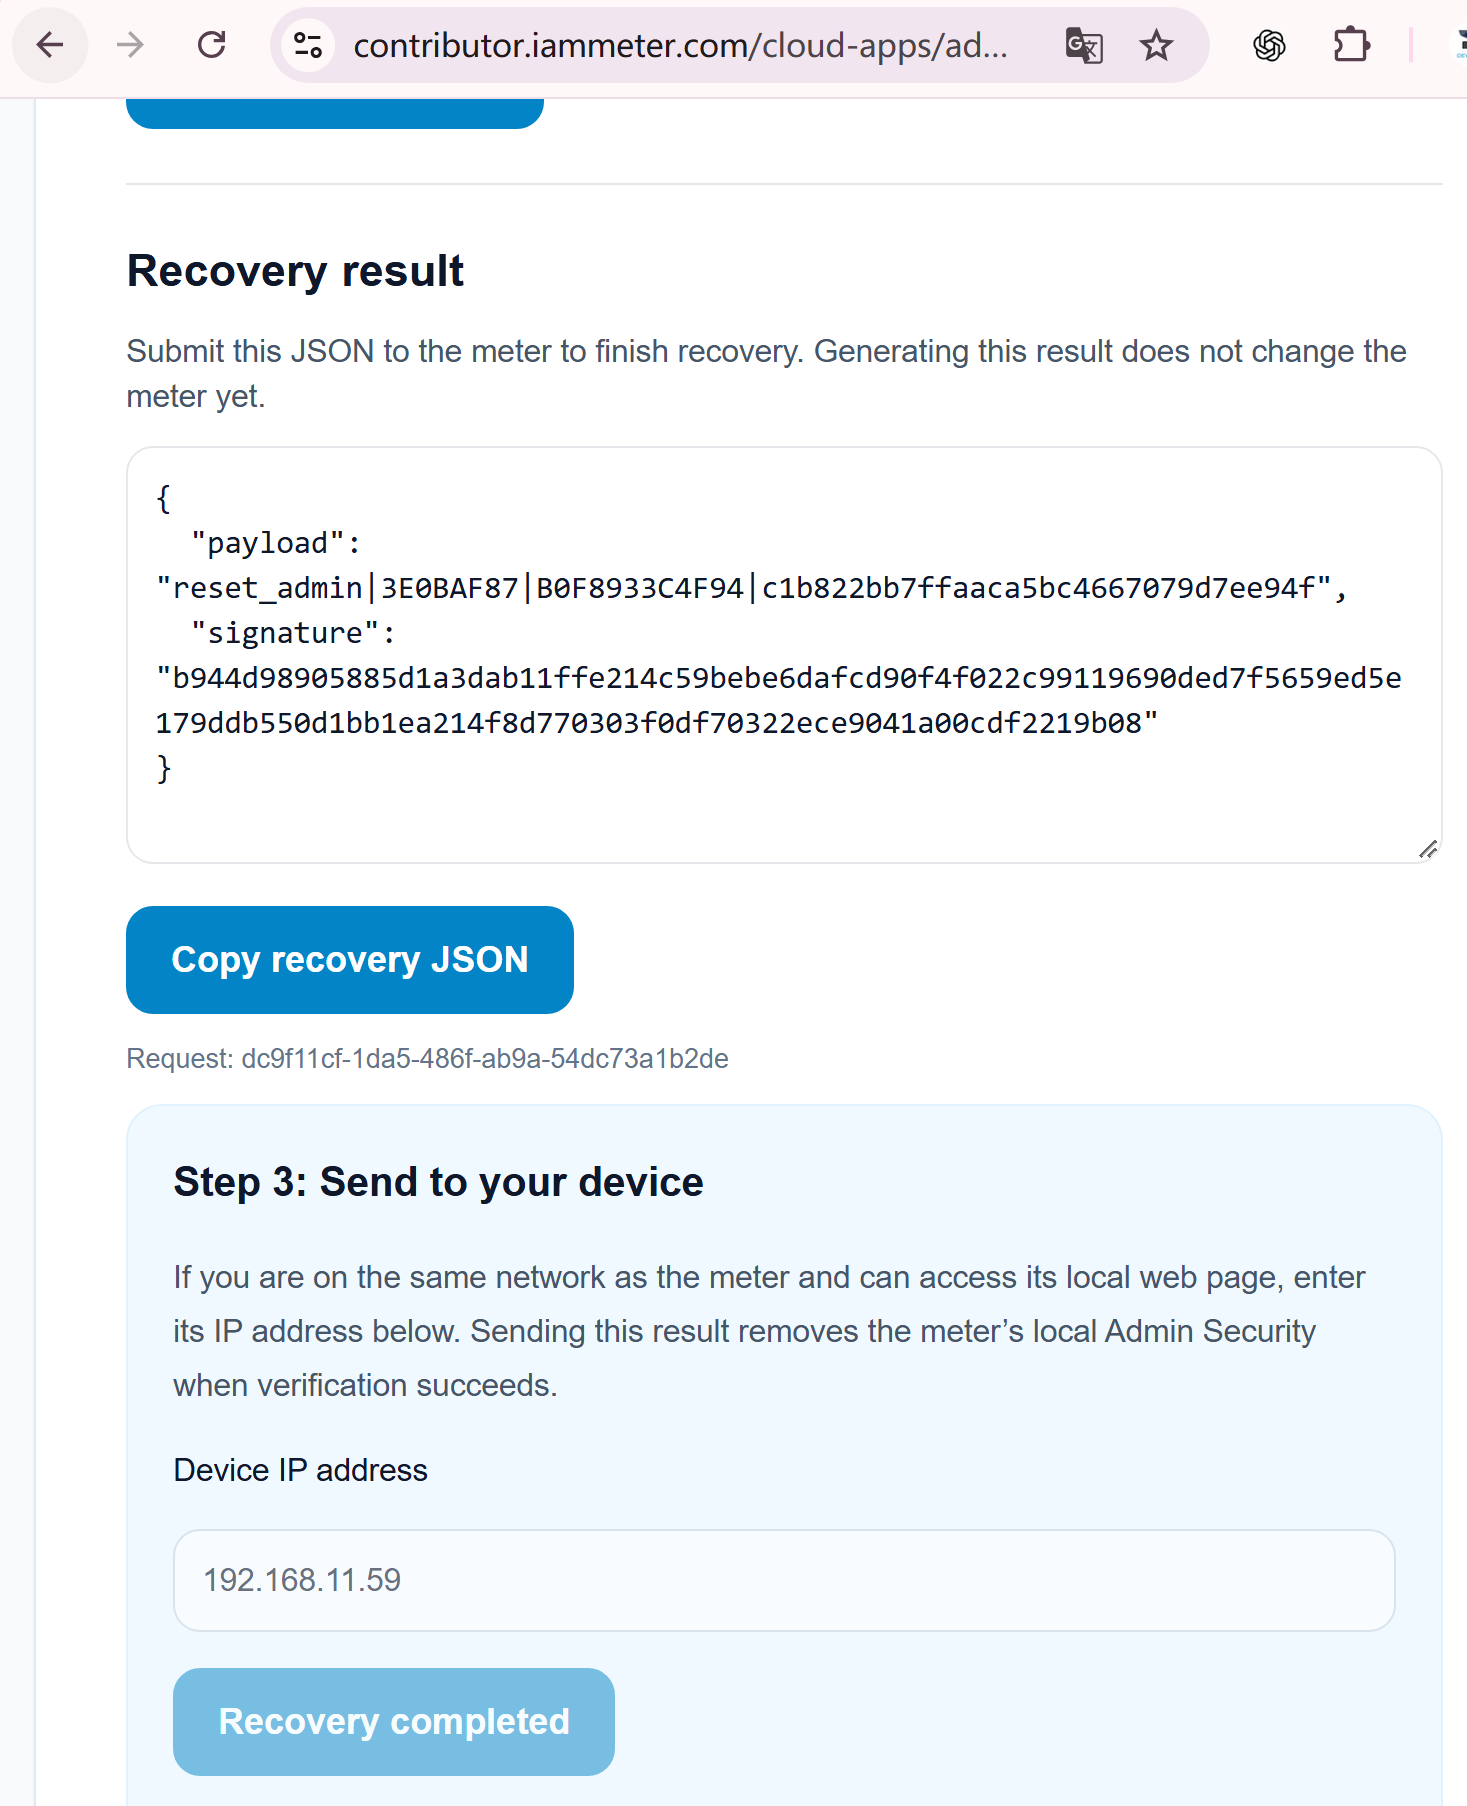
Nettlesermetoden gjør at du slipper å kopiere gjenopprettings-JSON til en separat kommando. Den virker bare når nettleseren kan koble direkte til enhetens lokale IP-adresse.
Alternativ B: Send gjenopprettingsforespørselen manuelt med curl
Kjør følgende kommando. Erstatt:
<device-ip>med enhetens lokale IP-adresse;<original-payload>med hele payloaden fra Trinn 1;<signature>med signaturen fra Trinn 2.
curl -X POST "http://<device-ip>/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"<original-payload>","signature":"<signature>"}'
Eksempel:
curl -X POST "http://192.168.1.100/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE","signature":"128_HEX_CHARACTER_SIGNATURE"}'
Payloaden i forespørselen må være identisk med payloaden Contributor-tjenesten signerte.
Du kan også sende samme forespørsel fra IAMMETER WEM API Test - Admin Security Public. Åpne operasjonen POST /api/admin/recovery, oppgi samme gjenopprettings-JSON, og send fra en nettleser som når enhetens lokale IP-adresse. Swagger-forespørselen går direkte til enheten, ikke via IAMMETER Cloud som proxy.
Etter vellykket verifisering vil enheten:
- slette eksisterende lokalt administratorbrukernavn og passord;
- deaktivere Admin Security;
- ugyldiggjøre gjenopprettingsnoncen slik at samme payload og signatur ikke kan brukes igjen.
Åpne enhetens lokale webgrensesnitt, gå til Security-fanen og konfigurer et nytt administratorbrukernavn og passord hvis du vil aktivere Admin Security igjen.
Feilsøking av passordgjenoppretting
Signaturen avvises
Den vanligste årsaken er at en ny gjenopprettingsutfordring ble bedt om etter at den første payloaden ble generert. Be om én ny payload, hent en signatur for den, og send det samsvarende paret uten å oppdatere utfordringssiden.
En signatur avvises også når:
- enheten startet på nytt etter at payloaden ble generert;
- payloaden ble redigert;
- signaturen tilhører en annen payload eller enhet;
- samme payload og signatur allerede har blitt brukt med hell.
Enheten rapporterer lite minne
Ed25519-verifisering krever nok ledig minne. Enheten kan returnere et svar som:
{
  "successful": 0,
  "message": "low memory, please change to standalone mode",
  "freeMemory": 18000,
  "minFreeRequired": 28000
}
Start enheten på nytt for å frigjøre midlertidig minne, generer så en ny payload og fullfør gjenopprettingen raskt. En payload laget før omstarten kan ikke gjenbrukes.
Hvorfor gjenoppretting krever en signert engangsutfordring
IAMMETER tilbyr ikke en uautentisert kommando for fabrikktilbakestilling som omgår administratorbeskyttelsen. I stedet:
- lager enheten en payload med gjenopprettingsoperasjonen, enhetens SN, MAC-adresse og en tilfeldig engangsnonce;
- bekrefter Contributor-tjenesten at den innloggede IAMMETER-kontoen har rettigheter til enhetens SN;
- signerer IAMMETER nøyaktig denne payloaden med en privat Ed25519-nøkkel;
- verifiserer enheten signaturen med den offentlige nøkkelen innebygd i fastvaren;
- gjør en ny utfordring, en omstart eller en vellykket gjenoppretting gjeldende nonce ugyldig.
Når autorisasjonen knyttes til både enhetsidentiteten og engangsnoncen, hindres senere gjenbruk av en tidligere oppfanget payload og signatur.
Relatert IAMMETER-sikkerhetsdokumentasjon
- Konfigurer Local Admin Security, beskyttede API-er, Modbus/TCP og SSDP
- Admin Security-fastvareoppdatering og sikkerhetsbakgrunnen for EN 18031-1:2024
Artikkelen om EN 18031 forklarer det sikkerhetsrelaterte fastvarearbeidet. Den skal ikke leses som en erklæring om at et sertifikat allerede er utstedt for en bestemt måler; sertifiseringsdetaljer publiseres separat når de er tilgjengelige.



